AI đọc email và kích hoạt workflow: làm sao tránh thực hiện nhầm?
Thiết kế workflow đọc email bằng AI an toàn với xác thực người gửi, structured extraction, business rules, human approval, idempotency và audit log.

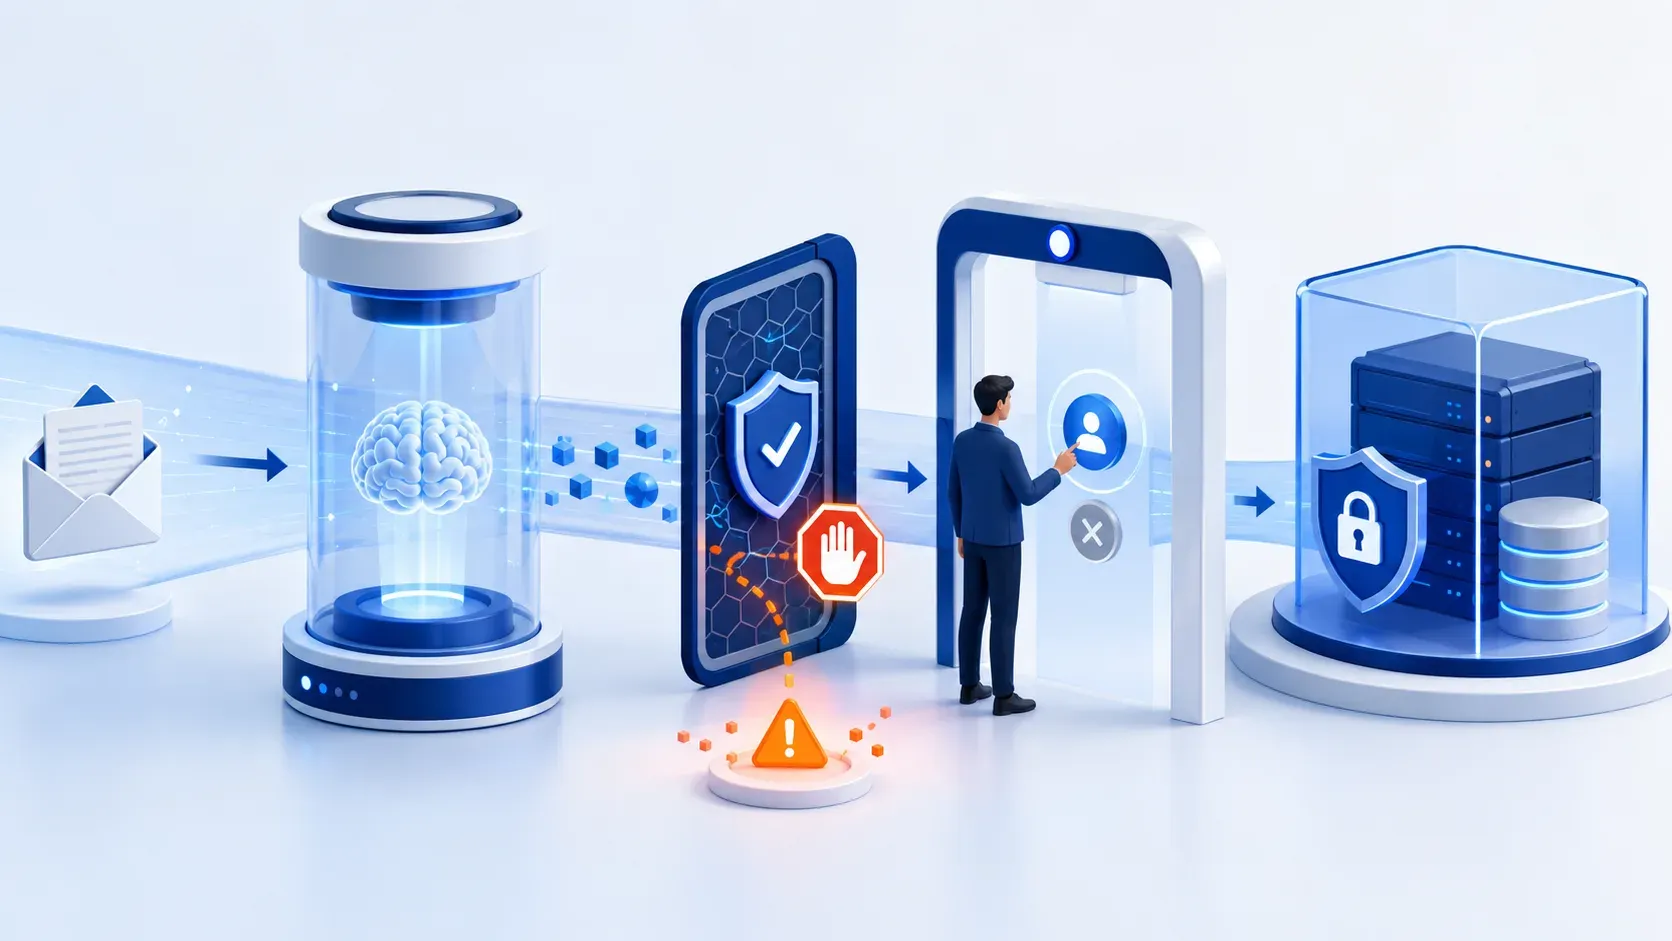
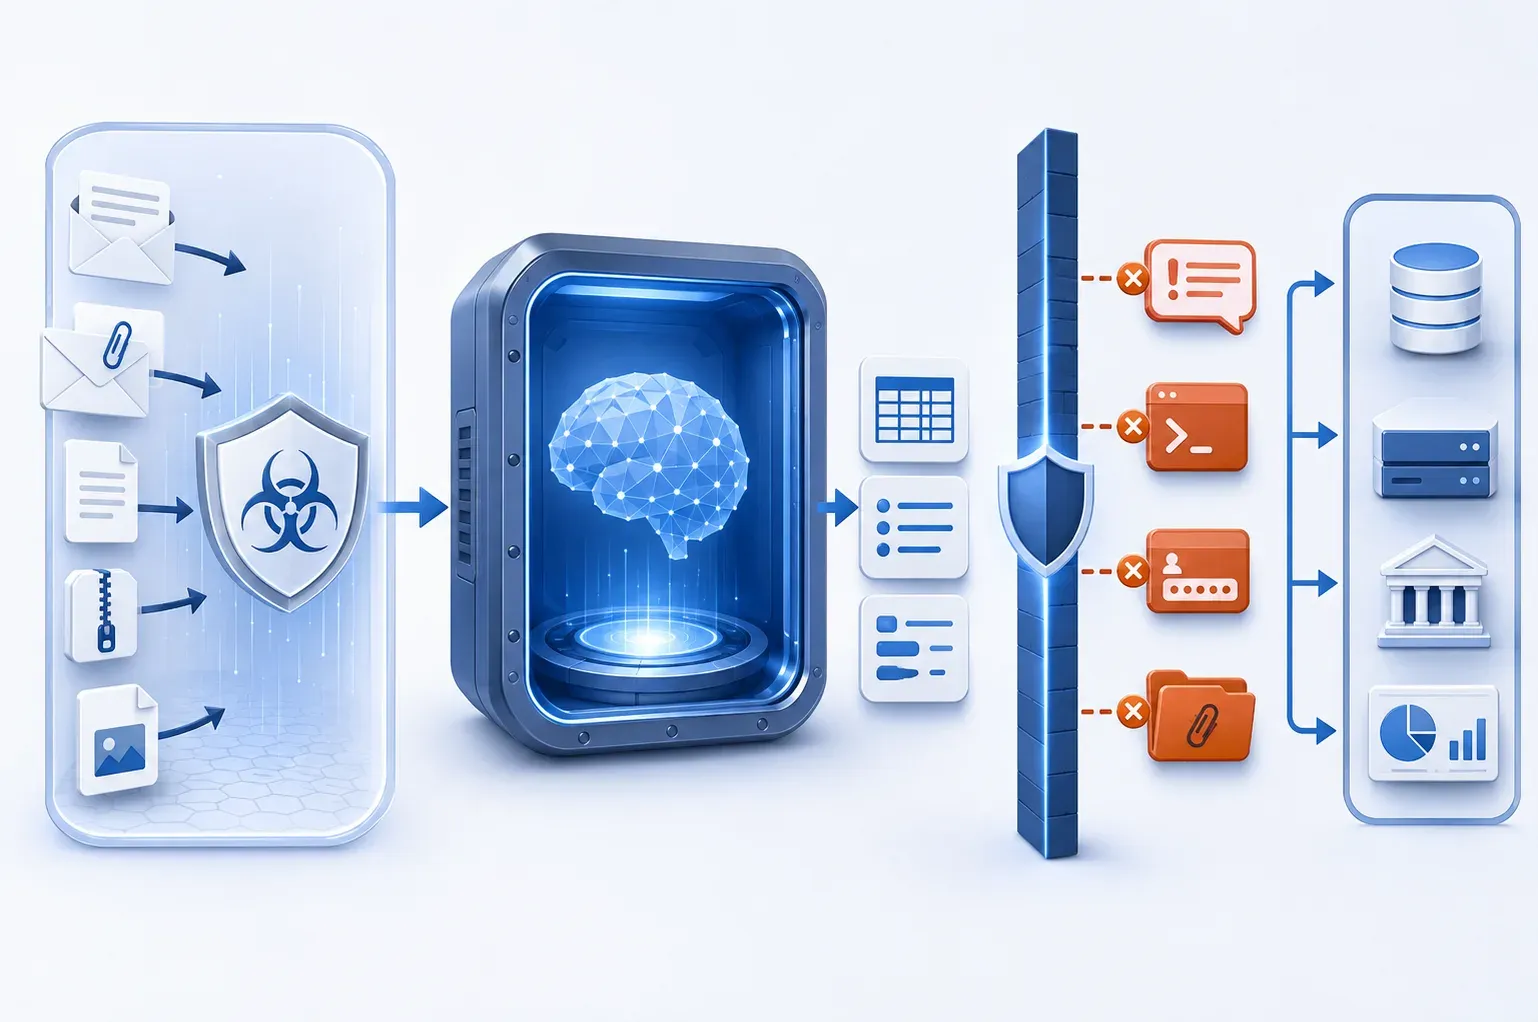
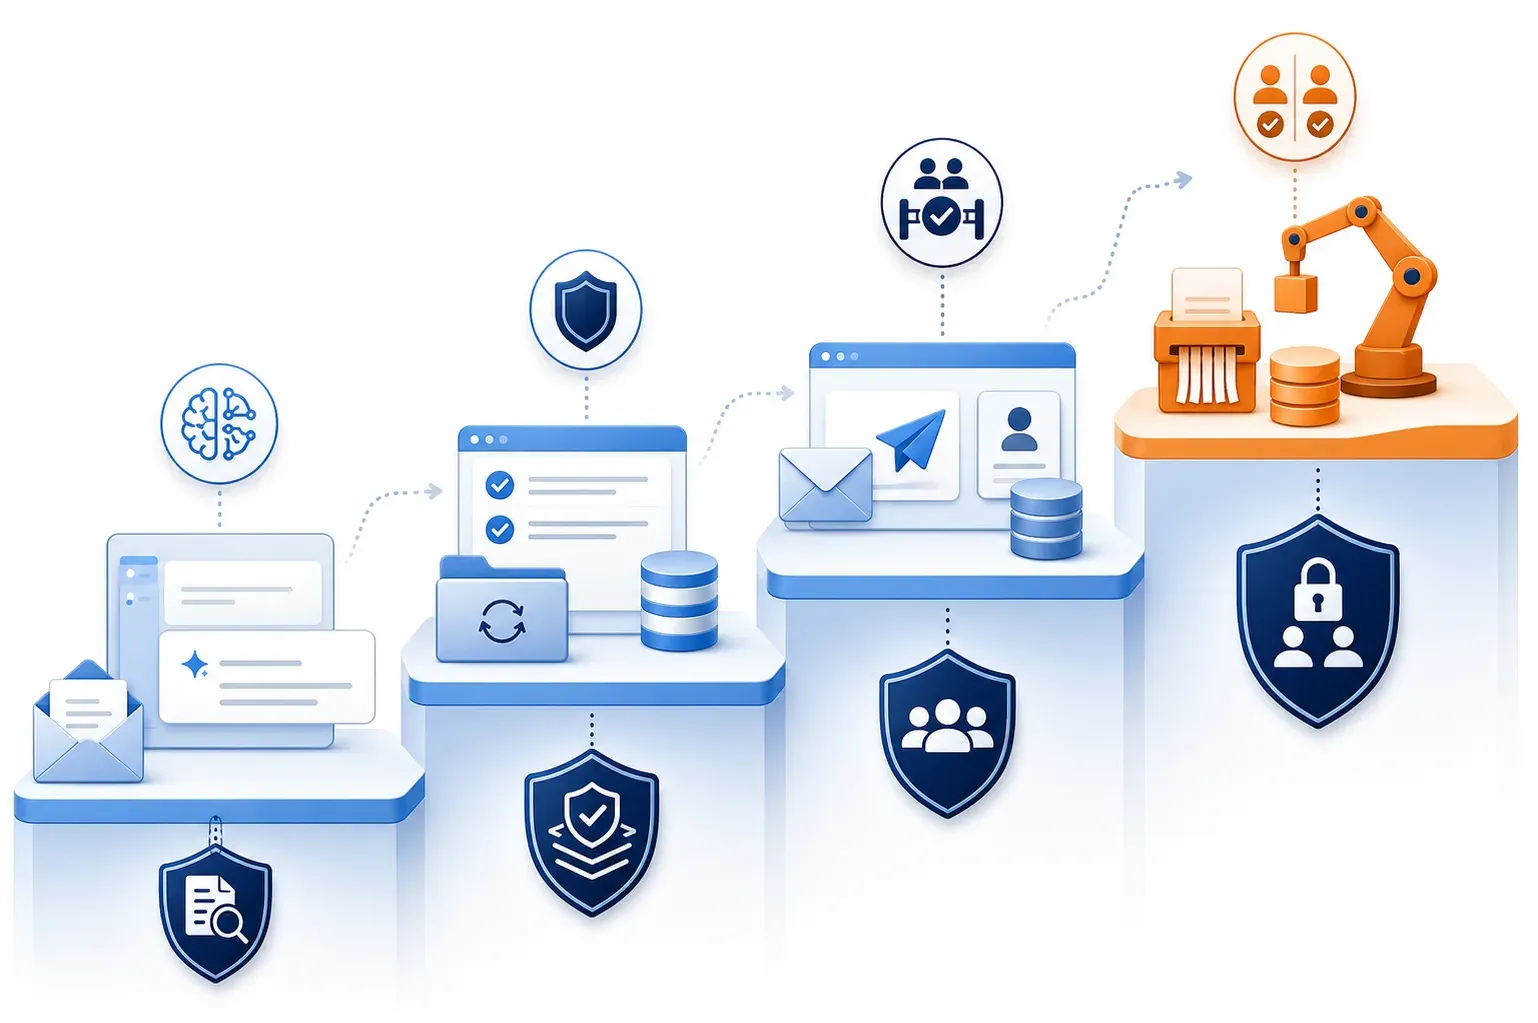
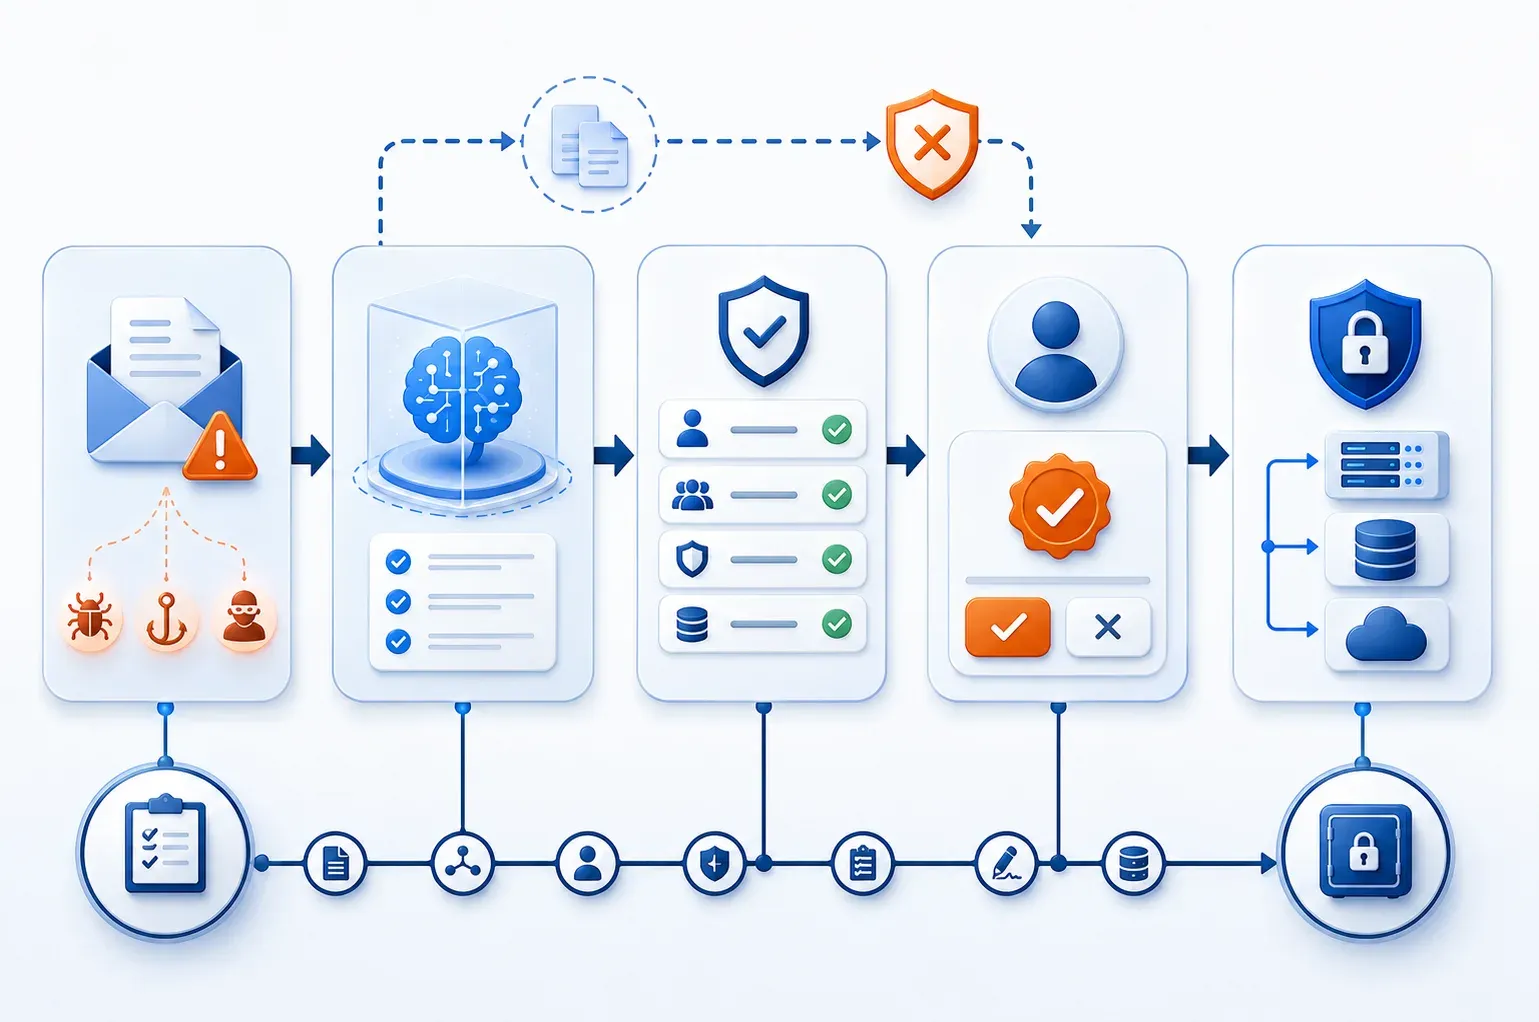
Không nên để AI đọc email rồi chuyển thẳng kết quả thành hành động. Kiến trúc an toàn là: AI chỉ trích xuất dữ liệu có cấu trúc; rule nghiệp vụ xác minh danh tính, dữ liệu và điều kiện; tác vụ có tác động lớn phải qua phê duyệt hoặc cổng chính sách độc lập. Mọi lần thực thi cần idempotency key, audit log và cơ chế fail closed.
Email là đầu vào không đáng tin cậy. Người gửi có thể bị giả mạo, nội dung có thể thiếu dữ liệu, tệp đính kèm có thể chứa chỉ dẫn gây nhiễu, còn hàng đợi có thể giao lại cùng một sự kiện. Vì vậy, độ tự tin của mô hình không bao giờ được thay thế quyền hạn nghiệp vụ.
Vấn đề
Email hợp lệ vẫn có thể tạo hành động sai
Sai sót thường nằm ở ranh giới giữa nội dung được hiểu và quyền được thực thi.
Một email có câu chữ rõ ràng chưa chắc đủ điều kiện để thay đổi CRM, gửi báo giá, tạo lệnh thanh toán hoặc xóa dữ liệu. AI có thể phân loại đúng ý định nhưng trích xuất sai số tiền, nhầm khách hàng, bỏ sót điều kiện hoặc làm theo chỉ dẫn ẩn trong nội dung và tệp đính kèm. Retry từ webhook, IMAP hoặc queue còn có thể khiến cùng một yêu cầu chạy hai lần.