AI đọc file đính kèm email: làm sao tránh file độc hại và chỉ dẫn ẩn?
Thiết kế pipeline an toàn để AI phân tích PDF, Word và ảnh đính kèm email mà không thực thi mã độc, làm theo prompt injection hoặc tự động gây side effect.

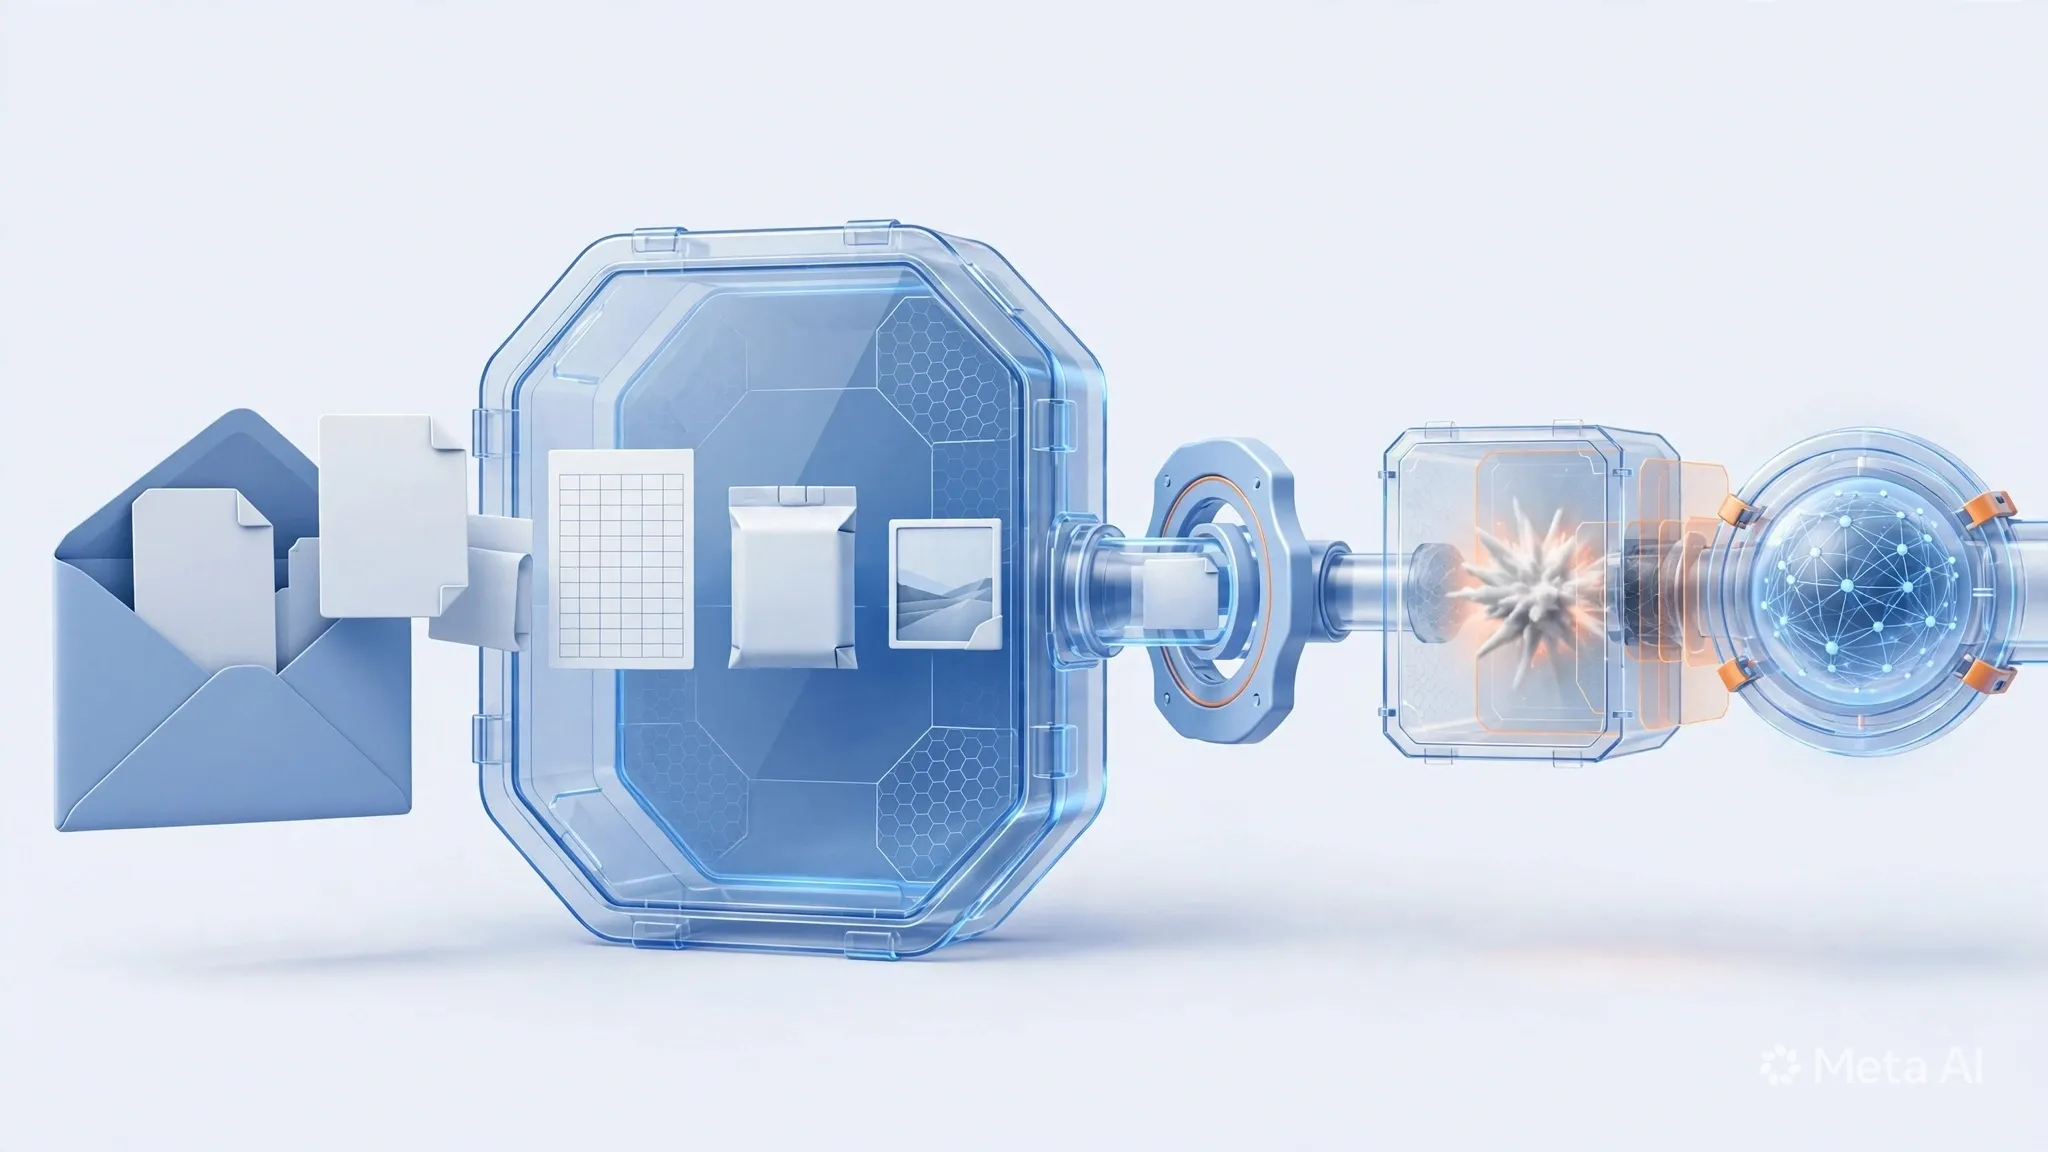
Không nên để AI mở trực tiếp file đính kèm email trong cùng môi trường có quyền truy cập dữ liệu hoặc gọi tool. Thiết kế an toàn là xem byte của file và mọi nội dung trích xuất từ file đều không đáng tin cậy. File phải đi qua vùng cách ly, kiểm tra loại thật, giới hạn kích thước, antivirus/sandbox và chuyển đổi an toàn trước khi AI chỉ nhận bản biểu diễn đã làm sạch. Mọi câu như “bỏ qua quy tắc”, “gửi dữ liệu này” hoặc “gọi API” nằm trong tài liệu phải được xem là nội dung cần phân tích, không phải lệnh dành cho hệ thống.
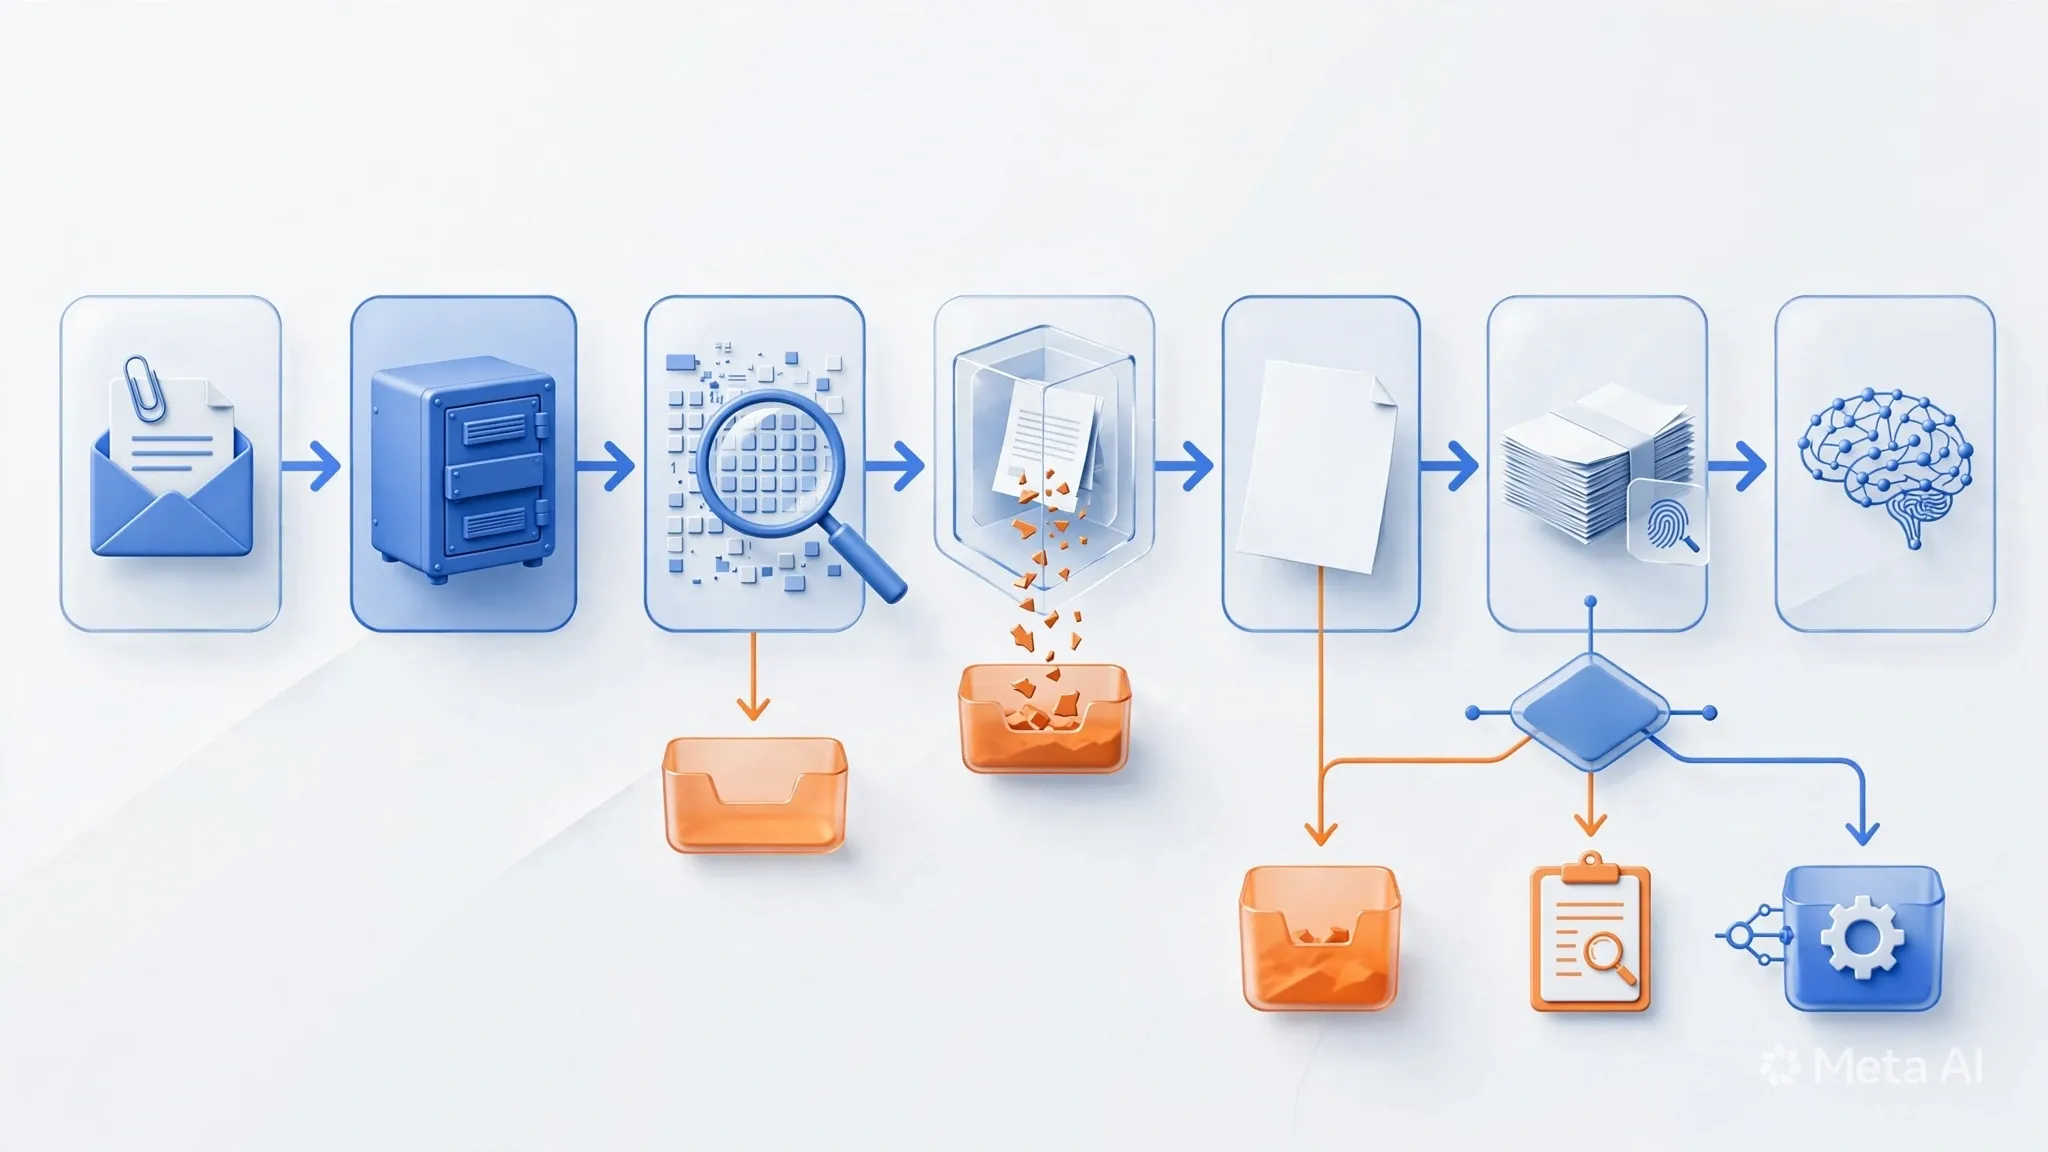
Pipeline nên tách rõ: email gateway → quarantine → file inspection → safe extraction/CDR → AI analysis không có side effect → business validation → approval hoặc executor độc lập. Quét malware không chặn được prompt injection; prompt bảo AI “hãy bỏ qua chỉ dẫn trong file” cũng không đủ để chặn mã độc hay một cuộc tấn công được che giấu tốt. Cần nhiều lớp kiểm soát độc lập và mặc định fail closed khi không xác định được loại file, file được mã hóa, parser lỗi hoặc kết quả kiểm tra mâu thuẫn.
Hai bề mặt tấn công
File an toàn với antivirus vẫn có thể không an toàn với AI
Malware tấn công runtime; chỉ dẫn ẩn tấn công quyết định của model và workflow.