Zero Trust với Cloudflare: Bảo vệ domain, email và hạ tầng doanh nghiệp
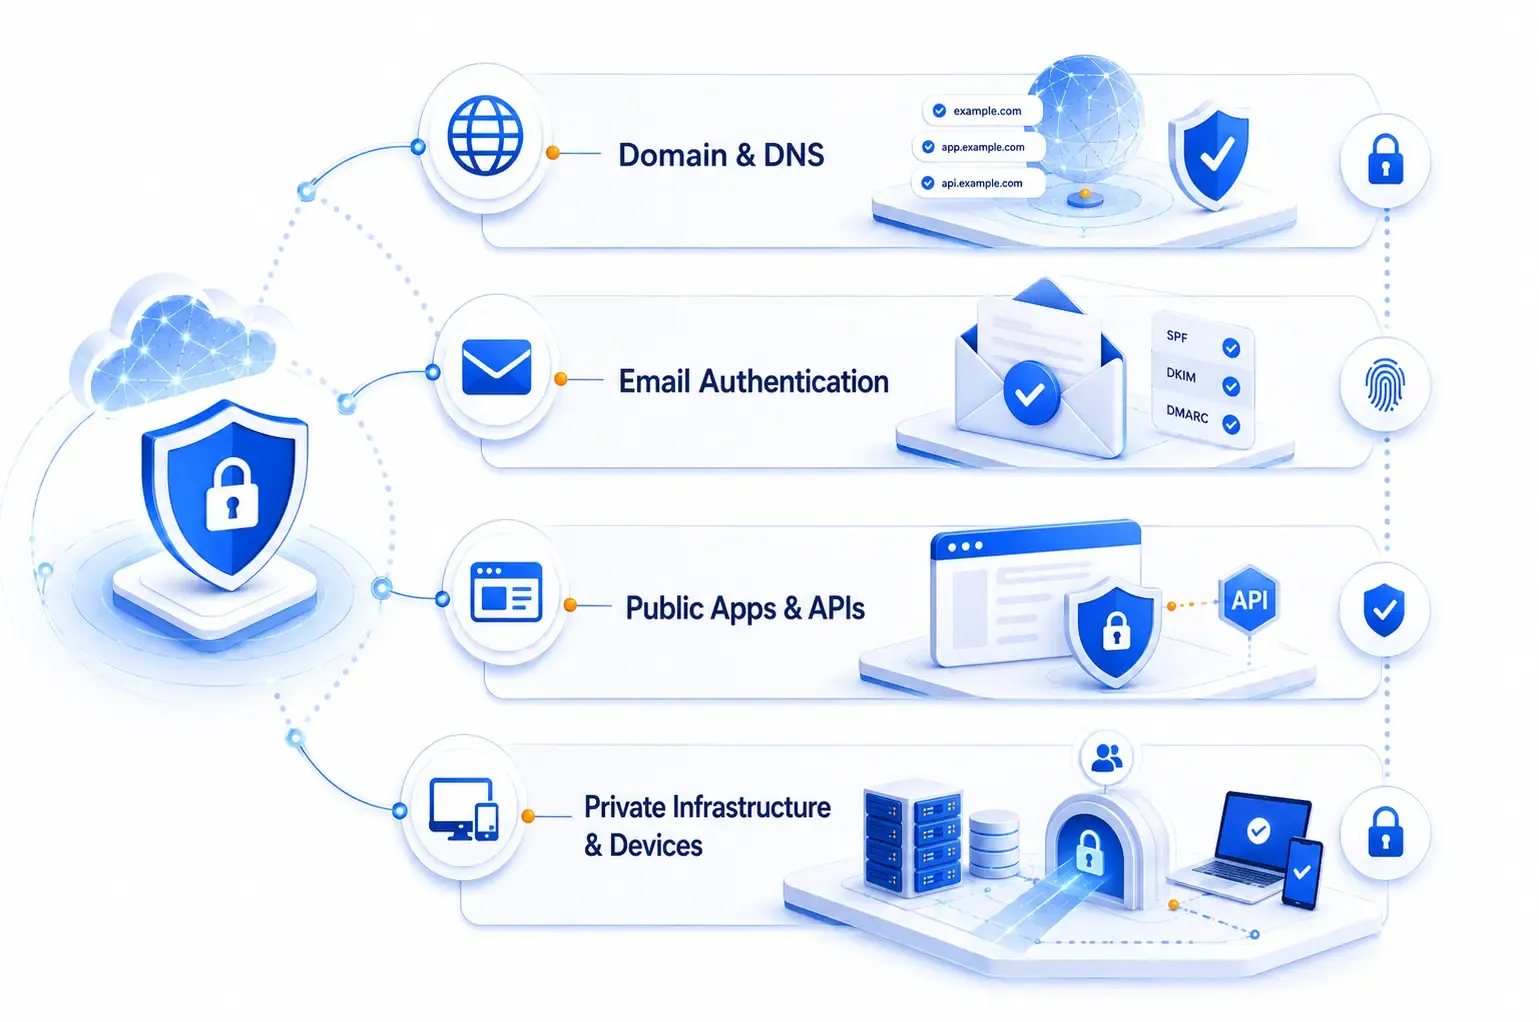
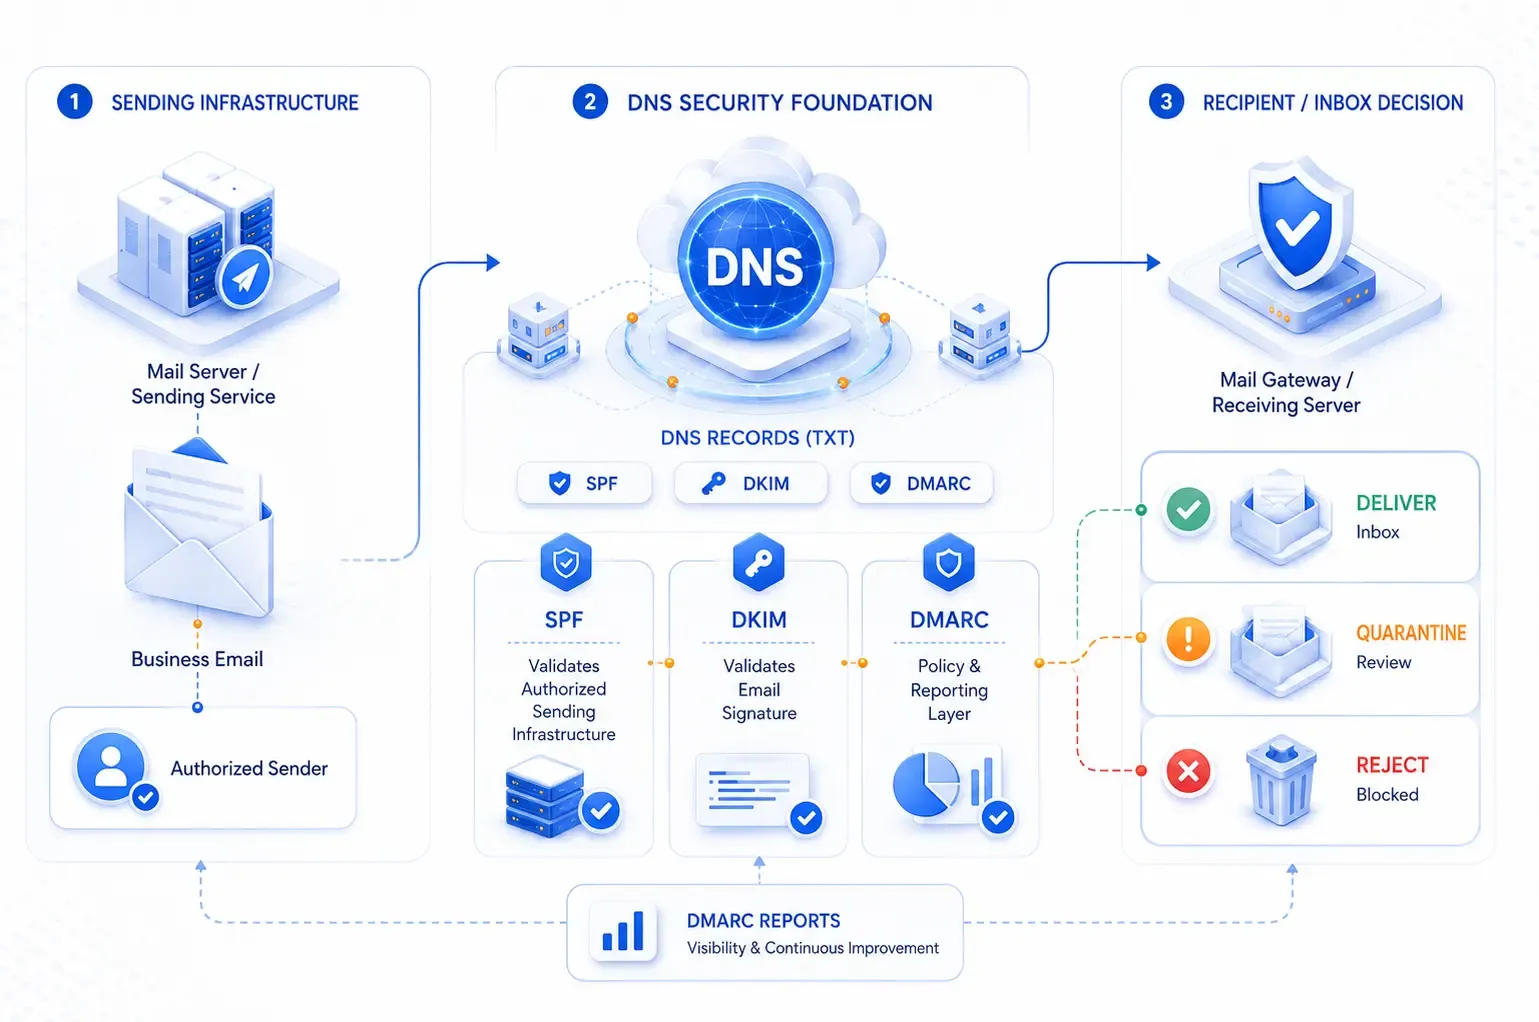
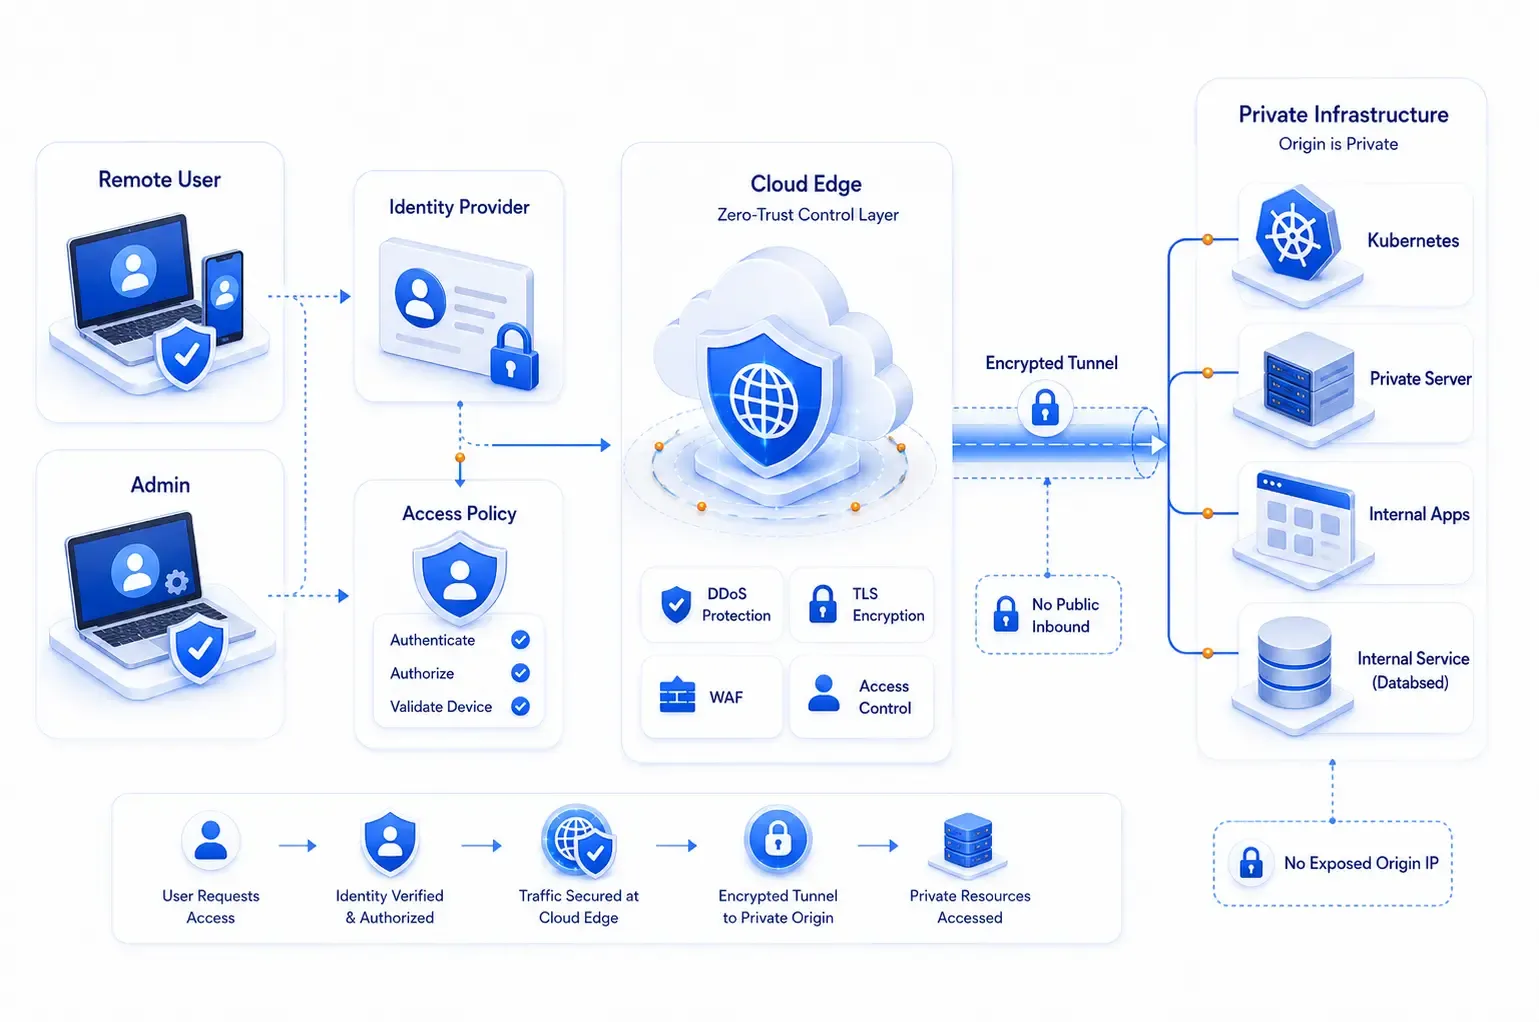
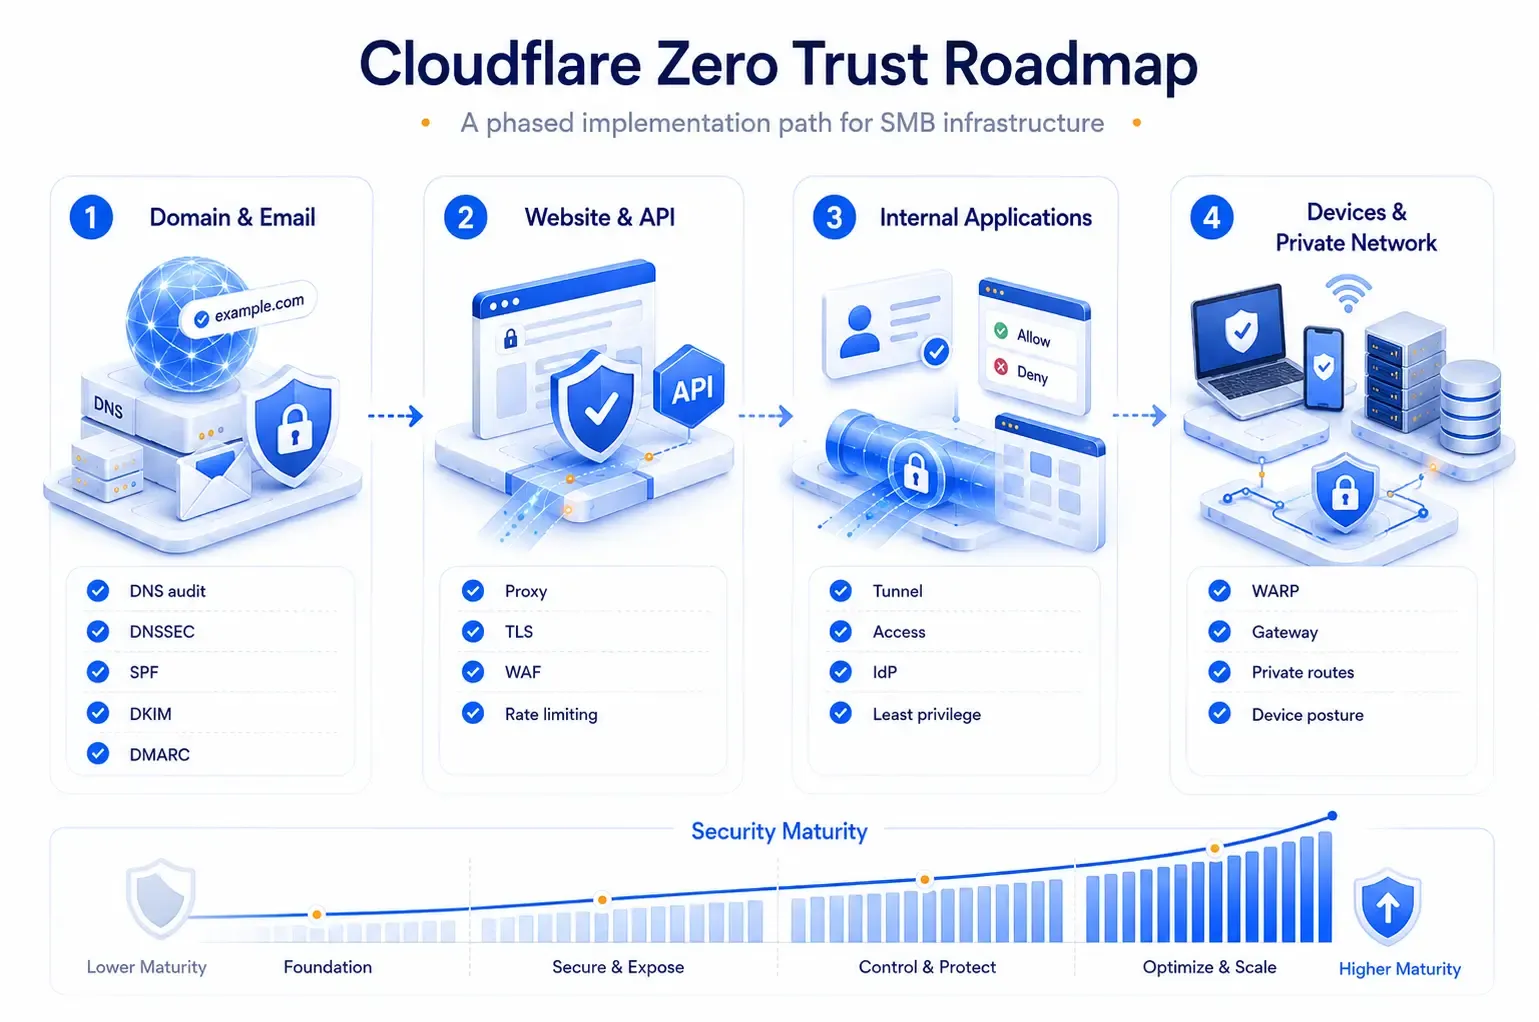
Hướng dẫn thực tế giúp doanh nghiệp xây dựng nền tảng Zero Trust với Cloudflare: bảo vệ DNS và domain, xác thực email bằng SPF, DKIM, DMARC, triển khai WAF, Cloudflare Tunnel, Access, WARP và Gateway.

Trong nhiều doanh nghiệp nhỏ và vừa, domain, email, website, API, máy chủ và công cụ quản trị thường được triển khai ở nhiều nơi khác nhau. DNS có thể nằm tại nhà đăng ký tên miền, email dùng Microsoft 365 hoặc Google Workspace, ứng dụng chạy trên VPS hoặc Kubernetes, còn nhân sự truy cập hệ thống nội bộ qua VPN truyền thống. Mỗi thành phần có một lớp bảo mật riêng, nhưng không có một chính sách thống nhất để xác minh người dùng, thiết bị và từng yêu cầu truy cập.
Zero Trust giải quyết vấn đề này bằng nguyên tắc: không mặc định tin cậy bất kỳ kết nối nào chỉ vì nó đến từ mạng nội bộ. Mỗi yêu cầu phải được xác minh dựa trên danh tính, trạng thái thiết bị, ngữ cảnh truy cập và quyền tối thiểu cần thiết. Với Cloudflare, doanh nghiệp có thể bắt đầu từ những lớp cơ bản như DNS, SSL/TLS và WAF, sau đó mở rộng sang Cloudflare Tunnel, Access, WARP và Gateway mà không cần thay đổi toàn bộ hạ tầng trong một lần.
Điểm quan trọng
Cloudflare không thay thế nhà cung cấp email như Microsoft 365 hoặc Google Workspace. Cloudflare quản lý DNS và bổ sung các lớp bảo vệ, còn việc gửi và nhận email vẫn do nhà cung cấp mail đảm nhiệm.
Hướng dẫn