10 kiểm soát bảo mật hạ tầng SME cần có
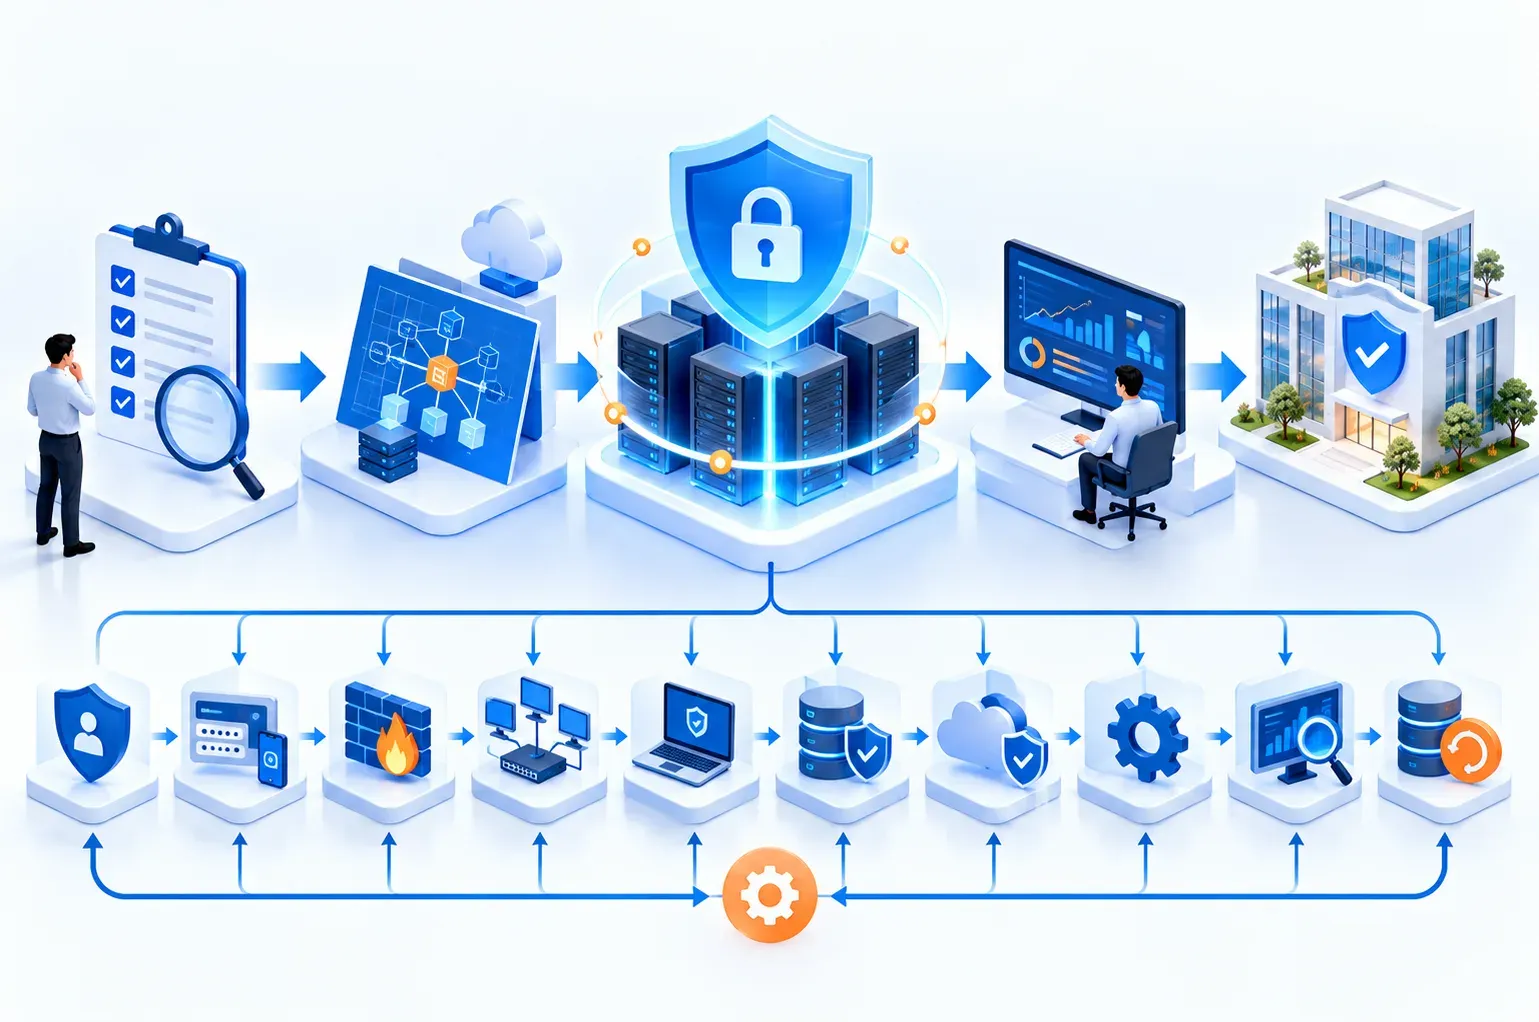
Mười kiểm soát bảo mật nền tảng cho hạ tầng SME, dựa trên CIS Controls v8.1 và NCSC — mỗi kiểm soát kèm cách kiểm chứng đã làm thật hay chưa.
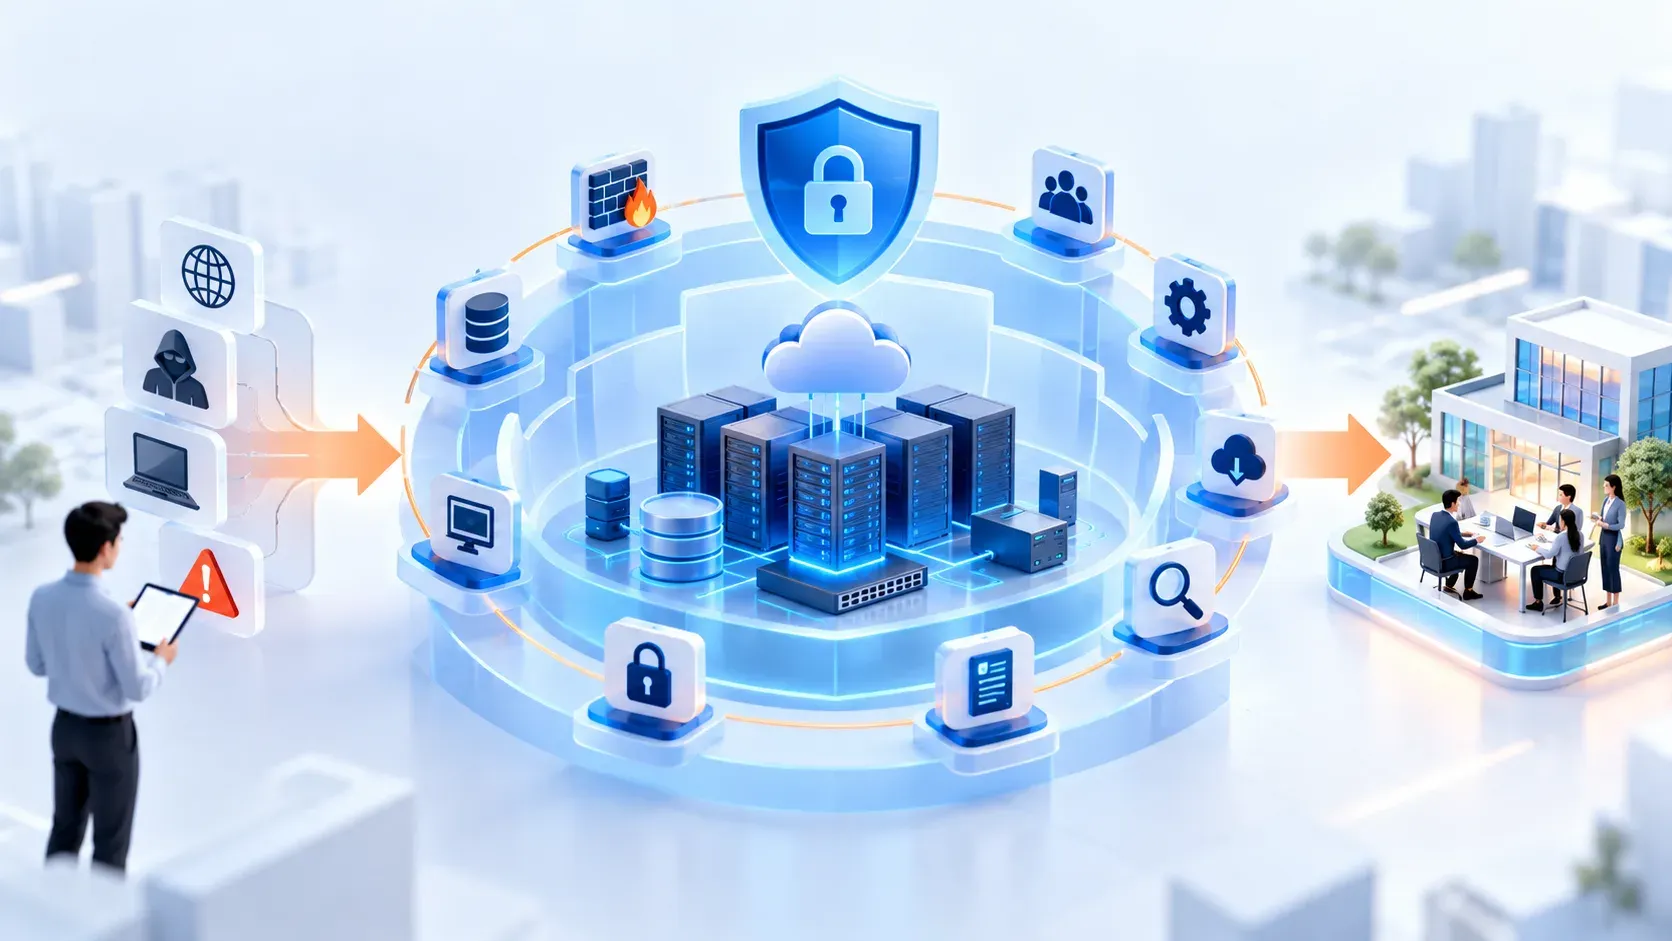
Trả lời ngắn: phần lớn sự cố ở SME đến từ những lỗ hổng cơ bản — tài khoản không có MFA, máy chưa vá, sao lưu nằm chung chỗ với dữ liệu. Mười kiểm soát dưới đây bám theo nhóm kiểm soát nền tảng (IG1) của CIS Controls v8.1 và hướng dẫn 10 Steps của NCSC. Điều quan trọng là kiểm chứng được, không chỉ “đã cấu hình”.
Mười kiểm soát và cách kiểm chứng
| # | Kiểm soát | Cách kiểm chứng |
|---|---|---|
| 1 | Danh sách thiết bị và phần mềm | Có danh sách cập nhật trong 3 tháng gần nhất, có người phụ trách |
| 2 | MFA cho email, quản trị và truy cập từ xa | Báo cáo tài khoản chưa bật MFA = 0 với nhóm quản trị |
| 3 | Vá lỗi định kỳ | Có lịch vá; báo cáo máy thiếu bản vá quá 30 ngày |
| 4 | Tách tài khoản quản trị, quyền tối thiểu | Không ai dùng tài khoản admin để đọc email hằng ngày |
| 5 | Sao lưu tách biệt và thử khôi phục | Biên bản khôi phục thử gần nhất, có thời gian thực tế |
| 6 | Phân vùng mạng và luật firewall | Sơ đồ VLAN; camera và Wi-Fi khách không truy cập được máy chủ |
| 7 | Truy cập từ xa an toàn | Không mở RDP/SSH trực tiếp ra Internet; VPN có MFA |
| 8 | Bảo vệ email và tên miền | SPF, DKIM, DMARC đã cấu hình và có báo cáo DMARC |
| 9 | Log tập trung và cảnh báo | Đăng nhập quản trị và thay đổi cấu hình được ghi và có cảnh báo |
| 10 | Thu hồi quyền và kế hoạch sự cố | Checklist nghỉ việc được dùng thật; runbook sự cố có danh bạ khẩn cấp |
Bắt đầu từ đâu nếu chưa có gì?
Làm theo thứ tự tác động trên chi phí:
- Tuần 1–2: MFA cho email và tài khoản quản trị (2), tách tài khoản admin (4), kiểm tra truy cập từ xa đang mở ra Internet (7).
- Tháng 1: sao lưu tách biệt và một lần khôi phục thử (5), danh sách thiết bị (1), lịch vá lỗi (3).
- Tháng 2–3: phân vùng mạng (6), SPF/DKIM/DMARC (8), log và cảnh báo (9), checklist nghỉ việc và runbook sự cố (10).
Hướng dẫn chi tiết từng phần: VLAN, firewall, SPF/DKIM/DMARC, thu hồi quyền khi nhân viên nghỉ việc, bảo mật Microsoft 365.
Dấu hiệu kiểm soát mới chỉ có trên giấy
Nếu gặp những điều này, hãy coi kiểm soát đó là chưa có.
MFA “đã bật” nhưng có ngoại lệ cho quản trị
Ngoại lệ thường nằm đúng ở tài khoản quan trọng nhất.
Sao lưu chưa từng khôi phục thử
Không có biên bản thì không có bằng chứng.
Firewall có luật “any-any” tạm thời
Luật tạm thời thường tồn tại nhiều năm.
Log có nhưng không ai đọc
Không có cảnh báo thì log chỉ dùng được sau sự cố.
Theo dõi mười kiểm soát bằng một bảng duy nhất
Một bảng tính đơn giản thường đủ cho SME, miễn là nó được cập nhật thật. Mỗi kiểm soát là một dòng với các cột:
- Trạng thái: chưa có, một phần, đã có, đã kiểm chứng.
- Bằng chứng: đường dẫn tới báo cáo MFA, biên bản thử khôi phục, sơ đồ VLAN, bản ghi DMARC.
- Người chịu trách nhiệm và ngày kiểm chứng gần nhất.
- Ngoại lệ: ai, vì sao, đến bao giờ.
Quy tắc quan trọng là chỉ đánh dấu "đã kiểm chứng" khi có bằng chứng mới trong kỳ rà soát. Ví dụ, sao lưu chỉ được tính khi có lần khôi phục thử gần đây với thời gian thực tế; MFA chỉ được tính khi báo cáo cho thấy không còn tài khoản quản trị nào thiếu MFA. Khi chọn đối tác vận hành, bảng này cũng là cơ sở để thống nhất phạm vi và báo cáo định kỳ; xem cách đánh giá dịch vụ vận hành IT trọn gói.
Câu hỏi thường gặp
Mười kiểm soát này có đủ để đạt chứng chỉ (ISO 27001…) không?
Không. Đây là nền tảng giảm rủi ro thực tế; chứng chỉ đòi hỏi hệ thống quản lý, chính sách và đánh giá độc lập.
Doanh nghiệp không có nhân sự IT thì làm thế nào?
Có thể giao cho đối tác vận hành, nhưng doanh nghiệp phải giữ tài khoản quản trị khẩn cấp và nhận báo cáo kiểm chứng định kỳ.
Bao lâu nên rà soát lại?
Mỗi quý cho các mục 2, 3, 5; mỗi năm cho toàn bộ danh sách.
Nếu chỉ làm được ba việc trong tháng này thì nên chọn gì?
Ưu tiên MFA cho email và tài khoản quản trị, đóng các cổng truy cập từ xa đang mở thẳng ra Internet, và có một bản sao lưu tách biệt đã thử khôi phục. Ba việc này giảm phần lớn rủi ro phổ biến.
Kiểm soát nào hay bị bỏ quên nhất?
Thu hồi quyền khi nhân sự nghỉ việc và thử khôi phục sao lưu. Cả hai thường có quy trình trên giấy nhưng không có bằng chứng thực hiện gần đây.
Nguồn tham khảo: CIS Critical Security Controls v8.1; NCSC — 10 Steps to Cyber Security; NIST Cybersecurity Framework 2.0.
Xem dịch vụ DevSecOps, giám sát vận hành & bảo mật và Vận hành IT cho văn phòng nếu bạn cần đánh giá và triển khai theo lộ trình.
